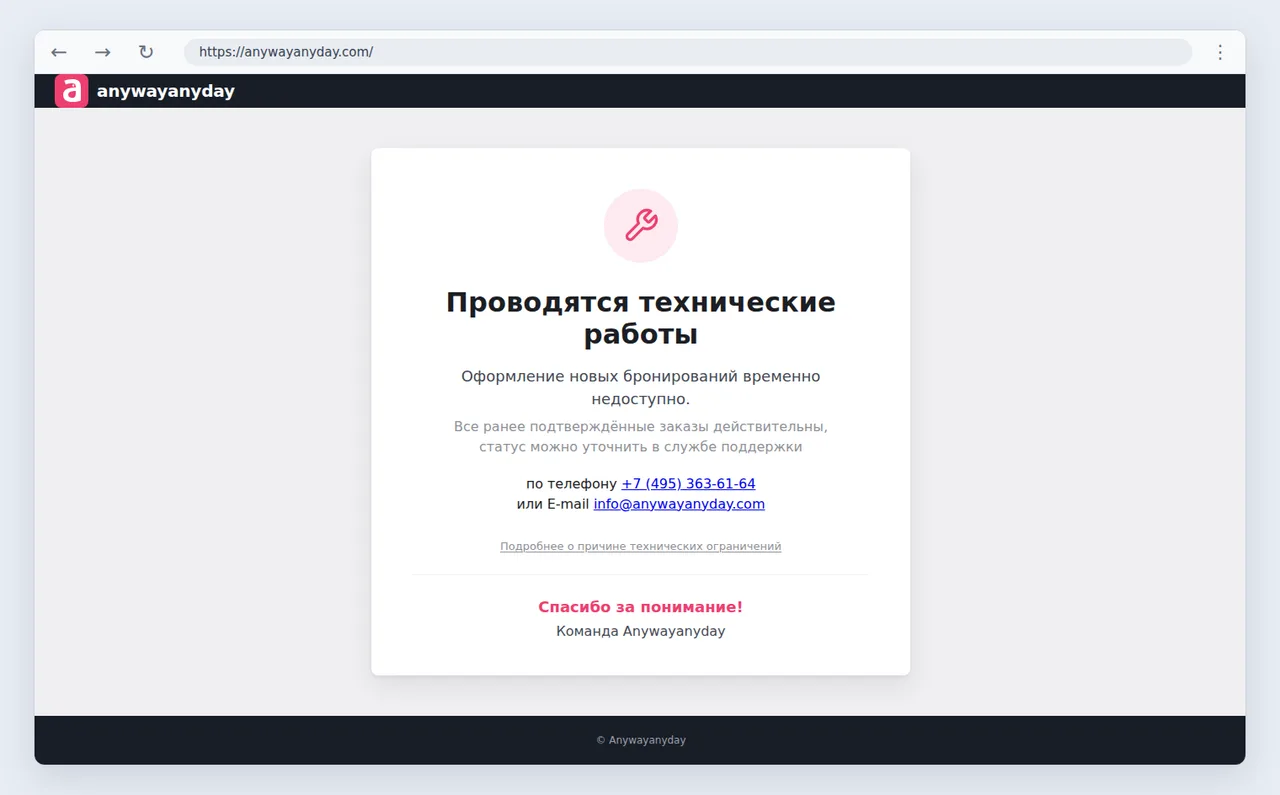
Anywayanyday подвергся кибератаке. Какие сведения о клиентах могли оказаться у атакующих? По информации «Синдиката», атаку осуществили украинские хакеры примерно в двадцатых числах сентября 2026 года. Точная дата проникновения пока не установлена. Компания признаёт атаку на IT-инфраструктуру, но сообщает, что признаков утечки персональных данных не выявила.
Состав возможной утечки и число затронутых людей не установлены. Ниже — редакционная оценка категорий данных, которые могли быть скомпрометированы при доступе к системам бронирования. Это предположение, основанное на назначении сервиса, а не подтверждённый перечень похищенной информации.
Что такое Anywayanyday
Anywayanyday — онлайн-сервис покупки авиабилетов и бронирования отелей. По собственным сведениям компании, первый авиабилет она продала в августе 2008 года. Сервис также работает с корпоративными поездками и входит в группу «Аэроклуб».
При оформлении поездок такие сервисы обрабатывают сведения о пассажирах, заказах, маршрутах и расчётах. Конкретный набор зависит от продукта и способа бронирования. Доступ к одному компоненту инфраструктуры не означает автоматически доступ ко всем данным клиентов.
Что подтверждает компания
На момент проверки 10 октября на главной странице отображается уведомление о технических работах и временной недоступности новых бронирований. Компания сообщает, что ранее подтверждённые заказы действительны, а их статус можно уточнить через поддержку.
В официальном объяснении ограничений причиной названа необходимость восстановления после кибератаки. Компания также сообщает о привлечении специалистов по информационной безопасности и уведомлении регулирующих органов. Её позиция относительно утечки:
«На данный момент признаков утечки персональных данных не выявлено».
Признание кибератаки не равнозначно подтверждению кражи клиентской базы. Публично установлен факт инцидента и ограничений работы сервиса. Сведения о предполагаемом времени атаки и украинских исполнителях редакция получила от своих источников; официального подтверждения этой атрибуции в приведённом заявлении компании нет.
Какие данные могли быть похищены
Если атакующим удалось получить доступ к клиентским профилям, заказам или архиву поездок, потенциально затронутыми могли оказаться следующие категории. Наличие каждой из них у хакеров не подтверждено.
| Категория | Что потенциально могло оказаться у атакующих |
|---|---|
| Данные пассажиров | ФИО, даты рождения и сведения о документах, если они сохранялись в скомпрометированной системе для оформления билетов. |
| Контакты клиентов | Телефоны и электронные адреса, используемые для связи по заказам, если атакующие получили доступ к соответствующим профилям или заказам. |
| Билеты и бронирования | Номера билетов, коды бронирования, даты оформления и статусы заказов. |
| История поездок | Маршруты, аэропорты, даты перелётов, авиакомпании, рейсы и сведения об участниках поездки. |
| Гостиничные заказы | Отели, даты проживания, имена гостей и условия бронирования — если доступ затронул гостиничное направление. |
| Стоимость и расчёты | Суммы заказов, тарифы, сборы, валюта, статусы платежей и расчётные документы. |
| Сведения об оплате | Платёжные идентификаторы и частично скрытые реквизиты — если сервис сохранял их в затронутой системе. Это не означает доступа к полным номерам карт или CVV/CVC. |
| Корпоративные поездки | Связь пассажиров с организациями, служебные маршруты и документы по командировкам — если были скомпрометированы соответствующие системы. |
Это возможные сценарии компрометации, а не описание установленной утечки. Предполагать похищение паролей, полных платёжных реквизитов или всей истории клиентов без сведений о затронутых системах нельзя. Также неизвестно, мог ли доступ ограничиваться отдельным архивом или небольшим набором заказов.
Какие риски могли бы возникнуть
Если сведения о пассажирах и поездках были похищены, их сочетание могло бы раскрыть историю путешествий и связь человека с конкретным бронированием. Контакты, маршрут и сумма заказа могли бы использоваться для правдоподобных мошеннических сообщений от имени сервиса или авиакомпании.
При возможной компрометации корпоративных заказов дополнительный риск связан с раскрытием служебных поездок и связей сотрудников с организациями. Это оценка возможных последствий; сведений об использовании таких данных против конкретных клиентов редакция не приводит. Наличие кода бронирования само по себе не доказывает возможность изменить билет или получить доступ к учётной записи.
Что пока неизвестно
Не установлены объём возможной кражи, число пострадавших, точный перечень данных и глубина доступа атакующих. Нельзя утверждать, что похищены данные всех клиентов, что затронуты одновременно авиабилеты и отели или что скомпрометированы платёжные системы.
Датировка атаки примерно двадцатыми числами сентября 2026 года основана на информации редакции о ходе инцидента. Название группировки не установлено. Позиция компании остаётся прежней: кибератаку она признаёт, признаков утечки персональных данных, по её заявлению, не выявлено.
«Синдикат» следит за развитием инцидента. Сведения в материале отражают проверку от 10 октября 2026 года. При появлении подтверждённых данных о масштабе доступа или обновлённой позиции компании материал будет дополнен.