Сайт украинской сети АТБ был взломан 5 октября 2026 года. На странице atbmarket.com появилось требование выкупа в 400 тысяч долларов. Редакция «Синдиката» ознакомилась с семплами, связанными с инцидентом, и подтверждает факт взлома. Это подтверждение не устанавливает полный объём похищенных данных, заявленный DATASUCKERS.
10 октября в канале DATASUCKERS появился пост со ссылкой на some60dy/atb-chain-lab. Мы изучили документацию, конфигурацию и исходники проекта. Важное различие: на GitHub размещён учебный стенд с моделью цепочки атаки, а не публикация всей заявленной базы АТБ.
Что произошло и что подтверждает редакция
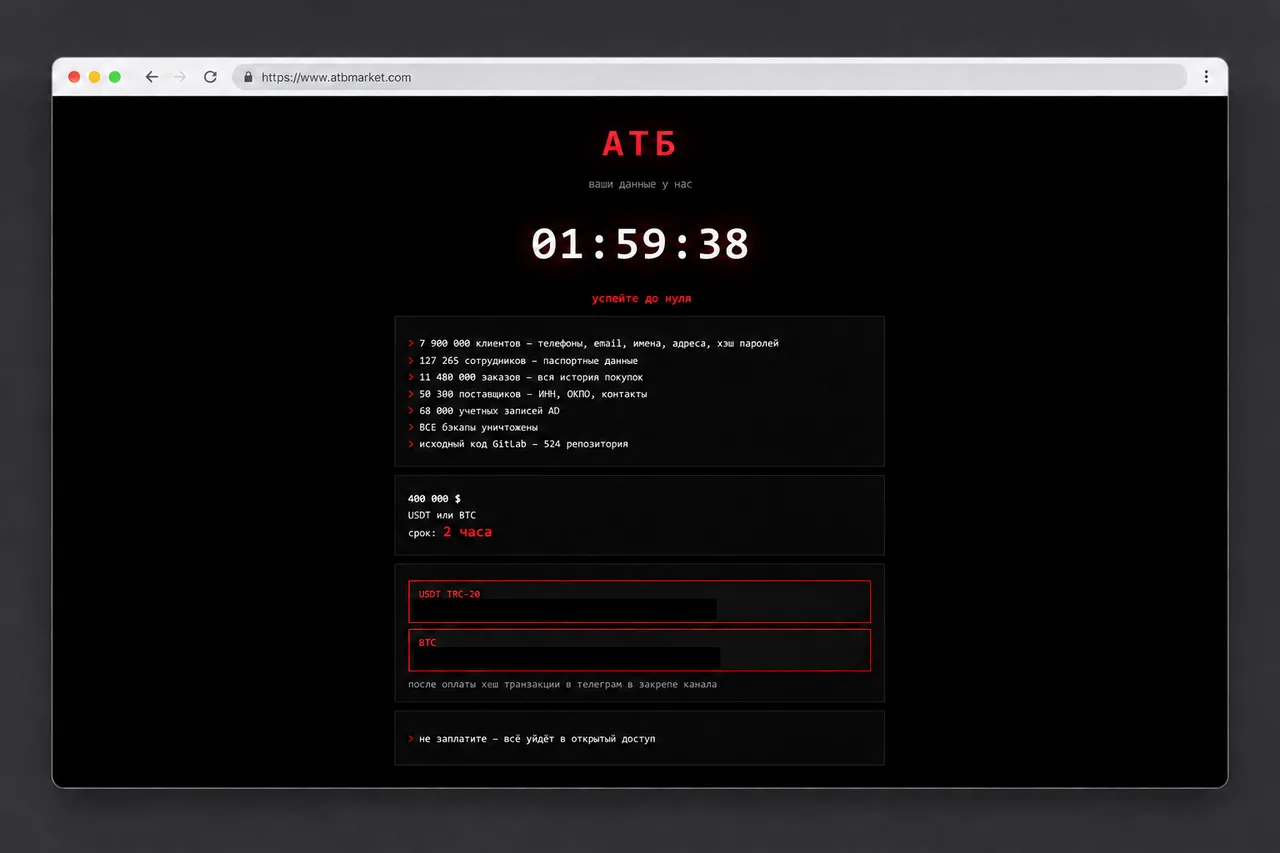
Подмена страницы сайта и требование выкупа были зафиксированы 5 октября: об этом в тот же день сообщил «Бабель». На скриншоте, предоставленном редакции, видны название АТБ, таймер, перечень якобы похищенных массивов и требование оплаты в криптовалюте в течение двух часов.
Редакция видела семплы данных по этому инциденту. Персональные записи и содержимое семплов мы не публикуем. Просмотр части массива не позволяет превратить все цифры на странице вымогателей в проверенный подсчёт пострадавших.
Пресс-служба АТБ также признала атаку, но отрицала ущерб персональным данным. В комментарии «Суспільному» компания заявила:
«Была хакерская атака на серверы компании. Никакие персональные данные не пострадали».
Это перевод части заявления пресс-службы. Компания объясняла свою позицию тем, что персональные данные не хранились на атакованных серверах. Подтверждение взлома редакцией и отрицание утечки компанией — разные позиции; вторую мы приводим, несмотря на противоречие с материалами, с которыми ознакомилась редакция.
Какие объёмы заявили DATASUCKERS
На предоставленном скриншоте перечислены следующие цифры. Все они относятся к заявлениям вымогателей, а не к независимо установленному числу потерпевших.
| Заявленный массив | Объём и содержание по тексту страницы |
|---|---|
| Клиенты | 7,9 млн — телефоны, email, имена, адреса и хеши паролей |
| Сотрудники | 127 265 — паспортные данные |
| Заказы | 11,48 млн — история покупок |
| Поставщики | 50 300 — идентификаторы и контакты |
| Active Directory | 68 тысяч учётных записей |
| GitLab | Исходный код 524 репозиториев |
Там же утверждается, что резервные копии уничтожены. Ни наличие такой надписи, ни семплы сами по себе не подтверждают уничтожение всех бэкапов. Количество заказов, учётных записей и сотрудников нельзя складывать с числом клиентов и выдавать за число уникальных людей. Платёжные реквизиты вымогателей в оформленной иллюстрации закрыты.
Что именно выложено на GitHub
Автор README описывает проект как самостоятельную Docker-лабораторию для CTF — учебного соревнования по безопасности — с десятью этапами и финальной целью в системе хранения исходного кода. В документации прямо сказано, что хосты, учётные данные и уязвимости вымышлены и намеренно небезопасны.
В составе проекта — модели интернет-магазина, мобильного API, учебного портала сотрудников, портала поставщиков, корпоративной почты и внутренних сервисов. Документ о конструкции стенда объясняет переход от внешних веб-сервисов к внутренней сети, системам мониторинга, базам, почте и GitLab. Это сценарий лаборатории; его наличие не доказывает, что реальное проникновение прошло каждым из этих этапов.
В репозитории есть Docker-конфигурация, подготовленные SQL-данные для стенда, технические описания, каталог автоматизированных сценариев и 46-страничный украинский PDF с прохождением лаборатории — UA_Writeup.pdf. Его первая страница прямо представляет материал как прохождение «лабы» с локальными точками входа.
Часть названий продуктов здесь означает имитацию, а не полноценную установку соответствующей корпоративной системы. Например, модель каталога сотрудников использует HTTP вместо настоящего LDAP, а модель Oracle — упрощённый протокол вместо настоящего сервера Oracle. Это видимые по исходникам признаки учебной реконструкции.
Проект включает и защитную сторону: сбор событий в Splunk и правила обнаружения отдельных этапов. Поэтому его можно описать как тренировочную среду для изучения атак и их выявления. DATASUCKERS распространили ссылку, но из этого не следует, что аккаунт some60dy принадлежит участнику группы.
Что эта публикация меняет
GitHub-проект показывает, какую модель сложного проникновения связывают с историей АТБ. Он не заменяет журналы реального инцидента, заключение расследователей или проверку происхождения полного массива. Подтверждённый взлом, заявленные миллионы записей и учебная модель атаки — три разных уровня доказательств.
Для клиентов практический риск — сообщения и звонки, использующие сведения о покупках или регистрации для убедительного обмана. Само наличие таких деталей у собеседника не делает его сотрудником АТБ. Не передавайте коды подтверждения по обращениям, связанным с этой новостью.
Атака произошла 5 октября 2026 года; сообщение DATASUCKERS со ссылкой на GitHub опубликовано 10 октября. Анализ репозитория выполнен по версии d6cb12e14ec0. Подтверждение о просмотре семплов предоставлено редакцией; персональные данные и команды эксплуатации в материал не включены. Изображение — редакционное оформление присланного скриншота с помощью ИИ, а не новый снимок работающего сайта.