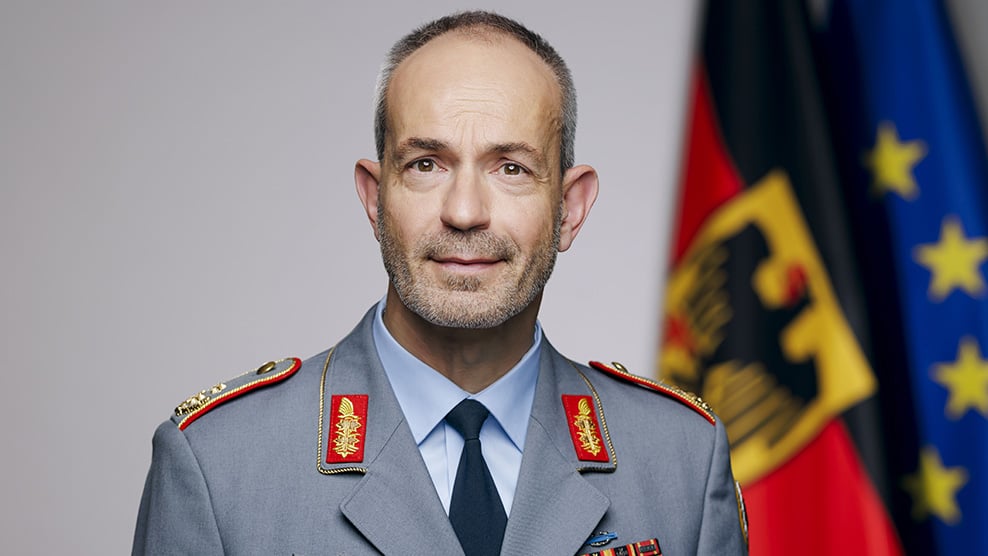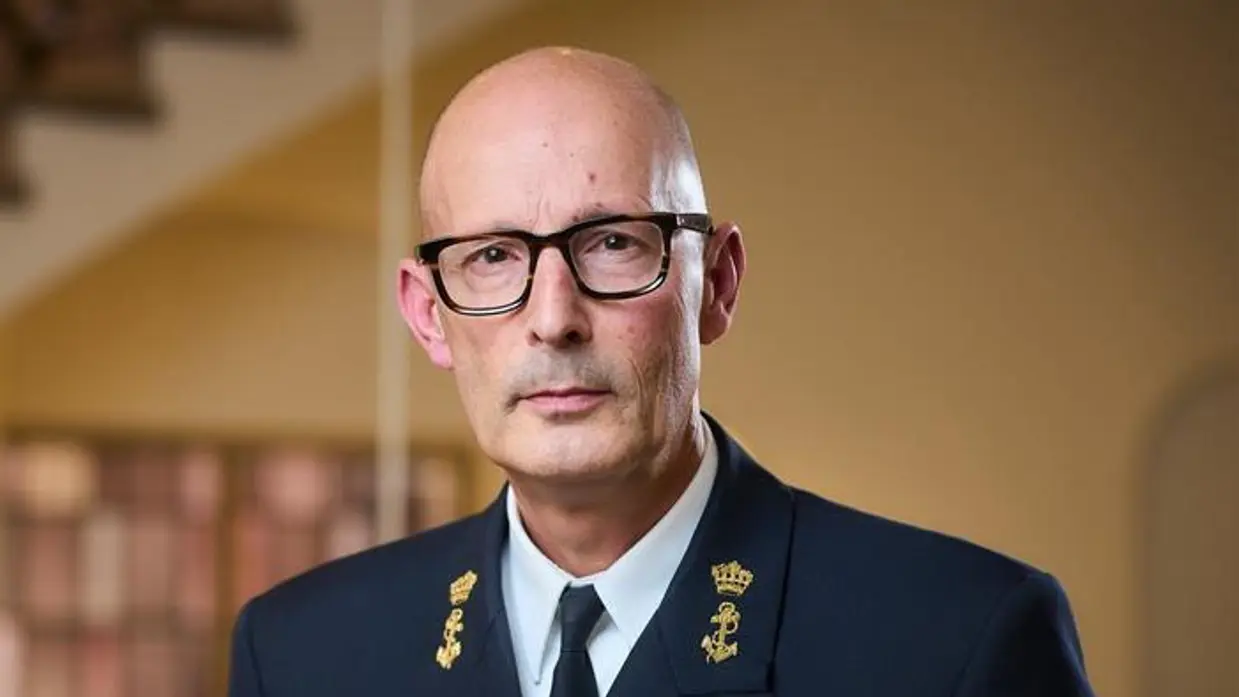
Военный вице-президент BND Даг Бэр продолжал пользоваться номером, попавшим в интернет после утечки онлайн-аукциона 2020 года. Об этом 2 октября 2026 года сообщили WDR и Süddeutsche Zeitung.
Что установили журналисты
Репортёры нашли личные контакты Бэра и дозвонились ему 9 сентября 2026 года. Он объяснил сохранение номера семейными причинами, позднее признал ошибку и сообщил, что исправил её. Некоторые служебные знакомые заявили журналистам, что знали только этот мобильный номер. Это ставит под вопрос исключительно личное использование, но не доказывает передачу секретов. Ведомства не прокомментировали конкретное кадровое дело.
Какая утечка стоит за историей
Доступный первичный материал WDR не называет аукцион по имени. Упоминаемый в пересказах LiveAuctioneers действительно пережил похожий инцидент: официальное уведомление компании подтверждает атаку на IT-поставщика 19 июня 2020 года и начало оповещения клиентов 11 июля. Были затронуты контактные данные и учётные записи. Однако совпадение года и обстоятельств само по себе не устанавливает связь с конкретным человеком. Поэтому уверенно приписывать данные Бэра именно LiveAuctioneers преждевременно.
Доказательств взлома внутренних систем BND или заражения телефона в расследовании не представлено. Речь идёт о данных стороннего сервиса.
Почему должность усиливает риск
Официальная биография BND показывает, что Бэр занимал чувствительные военные посты задолго до назначения в разведслужбу. В 2013 году он возглавил Командование сил специального назначения KSK, в 2018-м стал заместителем командующего Командованием стратегической разведки и командующим подразделениями радиоэлектронной борьбы. В руководстве BND он работает с 2023 года.
В европейском контексте журналисты также упомянули директора нидерландской военной разведки MIVD Петера Ресинка. Его служебный статус независимо подтверждают материалы Министерства обороны Нидерландов. Объединять разные случаи в одну атаку или одну базу без доказательств нельзя: общий характер риска ещё не устанавливает общего источника утечек.
Практический вывод шире этого эпизода: важен не только сам факт старой утечки, но и то, какие контакты продолжают использоваться спустя годы. Сохранённый номер может связывать человека с прежними аккаунтами и кругом общения. Поэтому после компрометации полезно пересмотреть привязанные сервисы, способы восстановления доступа и действующие сеансы, а не ограничиваться сменой одного пароля.
Для оценки последствий нужны официальные выводы проверки или дополнительные документы о происхождении данных. Пока их отсутствие ограничивает утверждения о влиянии инцидента на работу BND. Сама доступность старых контактов показывает потенциальный риск, но не позволяет установить, воспользовался ли им кто-либо.
Источники
Персоны материала 2