Как была устроена REvil
REvil, также известная как Sodinokibi, — операция по распространению программ-вымогателей, публично наблюдавшаяся с 2019 года. Она использовала партнёрскую модель: разработчики поддерживали программный код, а отдельные исполнители проводили вторжения и заражения. Поэтому название охватывает связанную инфраструктуру и круг партнёров, а не обязательно неизменную команду. Исследование McAfee
Анализ кода обнаружил сходство с GandCrab. McAfee сочла возможной связь разработчиков двух программ, но техническое родство не позволяет считать всех их операторов одной и той же командой. Сравнение с GandCrab
Шифрование, утечки и давление на бизнес
В 2020 году исследователи описывали сочетание шифрования с угрозой раскрытия похищенных данных. Такая схема позволяла требовать деньги даже у организаций, способных восстановить системы из резервных копий. Разбор CyberInt
Среди самых заметных эпизодов — распространение шифровальщика через Kaseya VSA: атака на инструмент администрирования затронула обслуживаемые через него компании. Это был удар по цепочке поставки IT-услуг. Разбор Cisco Talos
ФБР также отнесло к REvil атаку на мясоперерабатывающую компанию JBS. Заявление ФБР
JBS сообщила о выплате 11 млн долларов. Сумма выкупа в отдельном инциденте не отражает общего ущерба от остановки предприятий и восстановления инфраструктуры. Сообщение JBS
Что стало с группировкой
Отключения инфраструктуры в 2021 году и задержания не означают, что каждый связанный участник прекратил работу. В апреле 2022 года исследователи вновь наблюдали инфраструктуру и изменённые образцы REvil, но техническое сходство само по себе не раскрывает личности операторов. Наблюдения Secureworks CTU
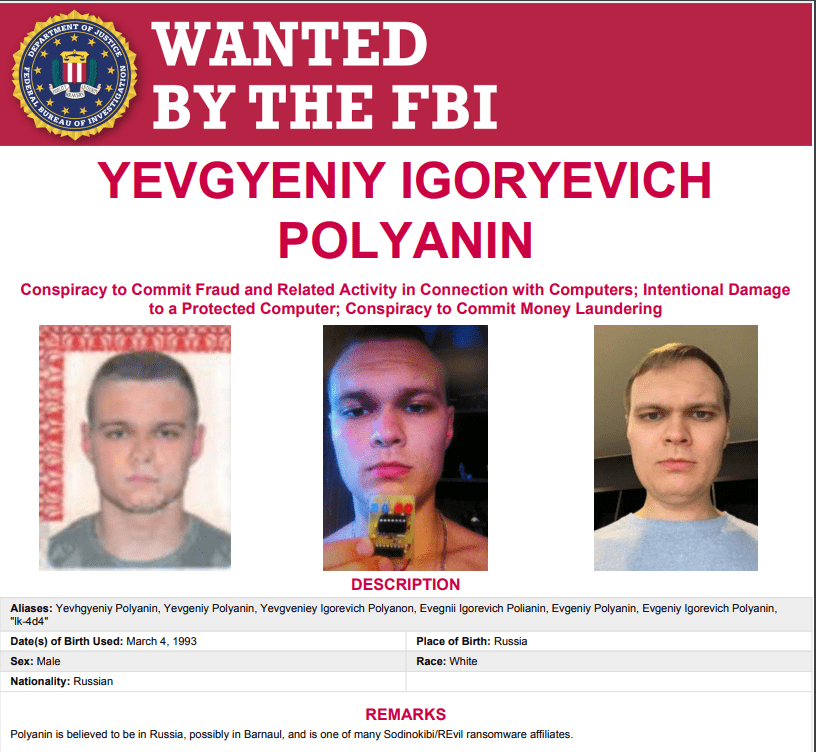
Судьбы отдельных фигурантов различаются. Ярослав Васинский осуждён в США; Евгений Полянин фигурирует в розыске ФБР; Роман Муромский получил приговор в России и был освобождён после зачёта срока содержания под стражей. Подробности и основания связи приведены в их карточках ниже.
По состоянию на 9 октября 2026 года корректнее говорить об отключениях инфраструктуры, возвращении отдельных технических компонентов и последовавших приговорах. Единой подтверждённой даты прекращения работы всех участников и партнёров REvil в изученных источниках нет.
Помощь пострадавшим
Для файлов, зашифрованных REvil до 13 июля 2021 года, Bitdefender опубликовала бесплатный дешифратор. Перед применением нужно сверить подходящую версию программы и сохранить копии зашифрованных файлов. Официальная страница дешифратора