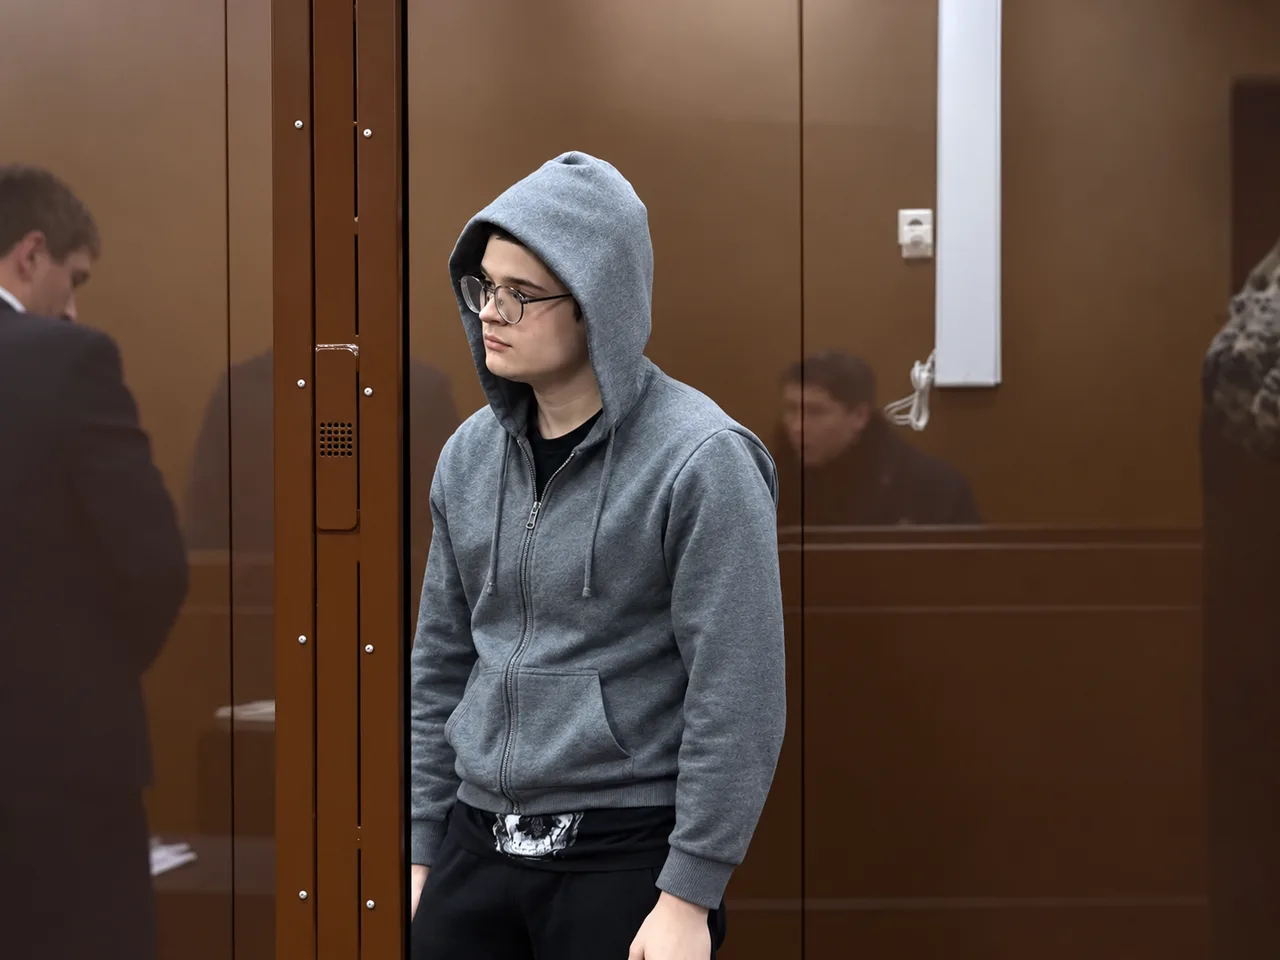
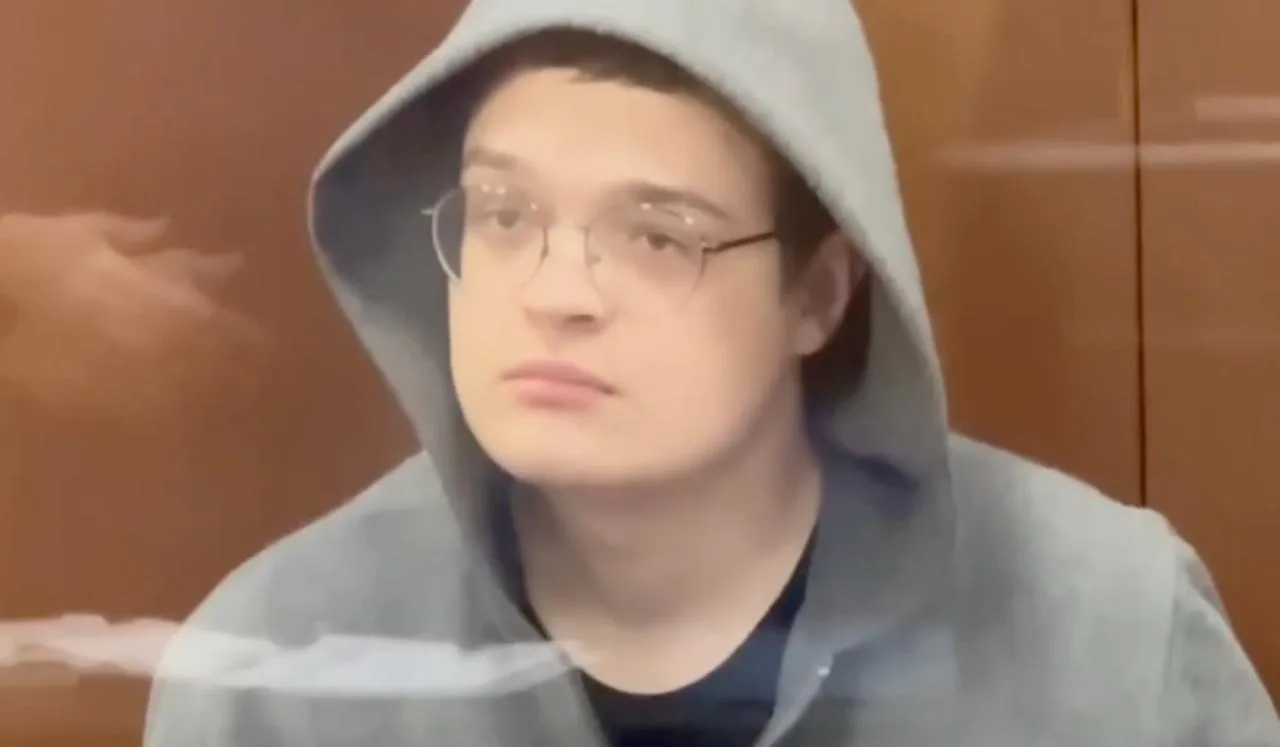
Тверской районный суд Москвы отправил Дениса Алексеевича Фридмана под домашний арест до 8 декабря 2026 года. Пресс-служба московских судов опубликовала его полное имя и кадры заседания 14 октября. Речь идёт об обвиняемом по делу о кибератаке на IT-систему сети пиццерий; «Интерфакс» уточняет, что потерпевшая сеть — «Додо Пицца».
В сообщениях СМИ этот эпизод связывают с DATASUCKERS. Ранее Baza писала о трёх задержанных, а SecPost — о признании группой задержания одного участника. Судебное сообщение подтверждает процессуальный статус Фридмана, но не раскрывает состав DATASUCKERS и роли остальных предполагаемых участников.
Денис Фридман: что подтвердил суд
Фридману предъявлено обвинение по пунктам «а», «в» части 3 статьи 272.1 УК РФ. По версии следствия, изложенной «Интерфаксом», он получил незаконный доступ к персональным данным клиентов «Додо Пиццы», а затем за деньги передал их другим людям для размещения в Telegram-канале. Это версия обвинения; решение о домашнем аресте не является приговором.
Домашний арест избран по ходатайству следствия. В опубликованном сообщении не перечислены конкретные запреты, установленные для Фридмана, и не раскрыта его позиция по обвинению. Сумму предполагаемой передачи данных судебный пресс-релиз также не называет.
«Интерфакс» указывает возраст 20 лет, тогда как в ранних пересказах сообщения Baza фигурировали 19 лет. Дату рождения официальное сообщение не содержит; в карточке Дениса Алексеевича Фридмана она пока не указана.
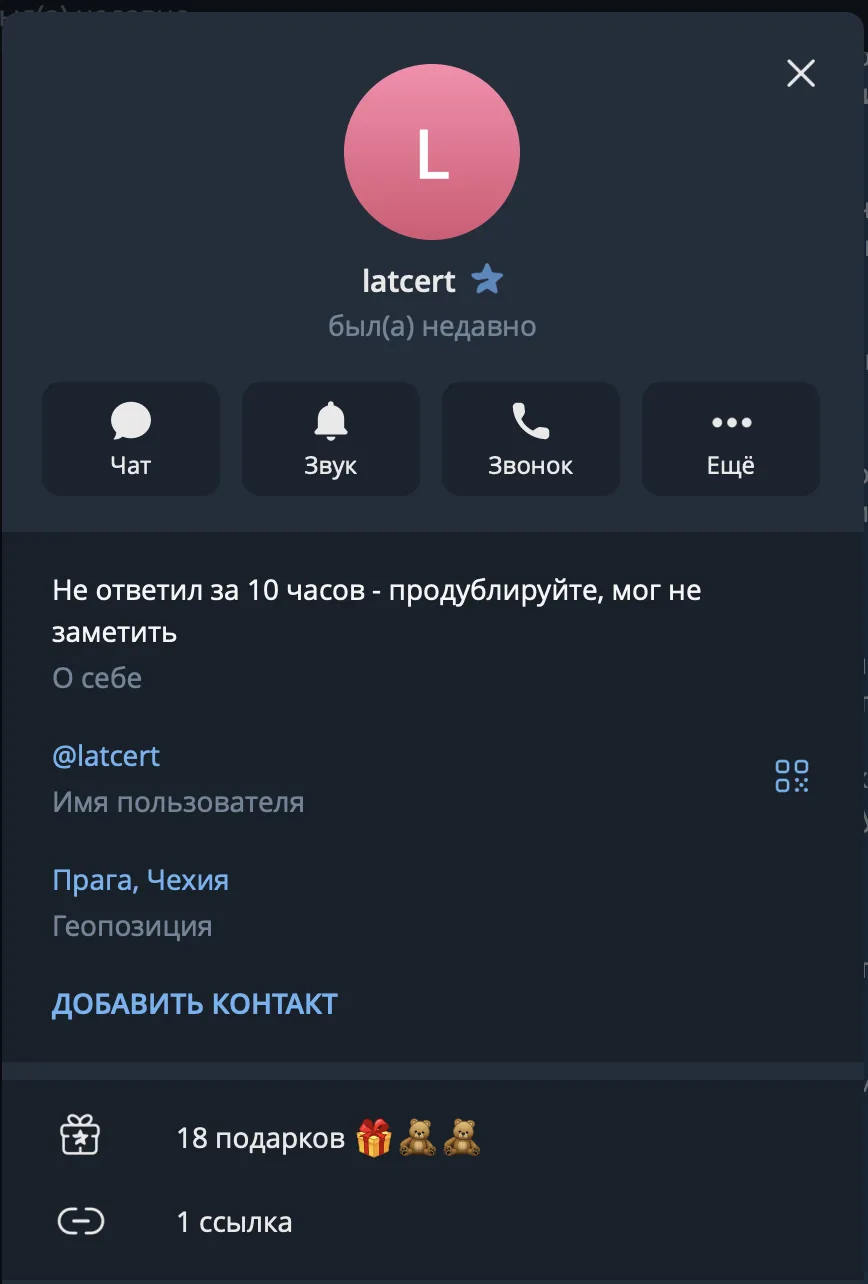
«Синдикат» получил ответ в переписке с аккаунтом @latcert по поводу DATASUCKERS. Собеседник отказался обсуждать задержания и заявил, что бренд прекратил существование ещё 11 октября. Публикуем ответ, проверенную хронологию и подробности сообщений СМИ.
Что ответили «Синдикату»
Никаких комментариев по этому поводу давать не будем, Datasuckers как бренд закончил свое существование еще 11 октября до задержания.
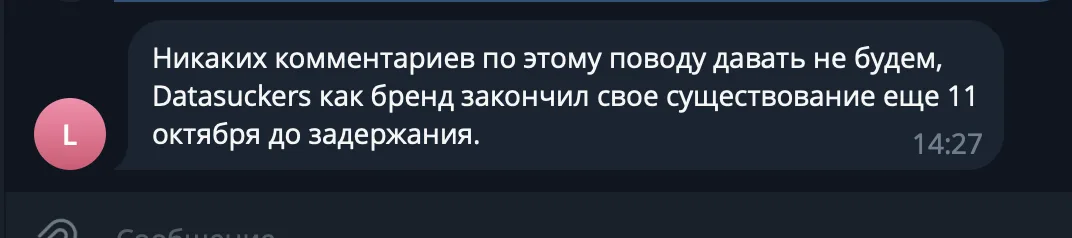
Ответ содержит важную оговорку: речь идёт именно о бренде. Из этой фразы нельзя установить, прекратили ли участники деятельность, сколько человек задержано и когда это произошло. Слова «до задержания» также не называют дату и не раскрывают, о ком именно говорит собеседник.
Что известно о задержаниях
Baza сообщила о задержаниях 14 октября. По версии издания, в группу входили четыре человека, трое уже задержаны; среди участников названы граждане России, Казахстана и Беларуси. В предоставленном редакции тексте сообщения и пересказе SecPost фигурирует 19-летний уроженец Барнаула, обозначенный как Д. Фридман.
Обновление 14 октября: полное имя одного обвиняемого и его мера пресечения теперь подтверждены сообщением суда — Денис Алексеевич Фридман, домашний арест до 8 декабря 2026 года. Имена и процессуальные статусы двух других людей из сообщения СМИ по-прежнему не установлены по доступному официальному сообщению.
По изложенной в СМИ версии, одного из участников удалось установить после подключения с реального IP-адреса. Отправной точкой самой атаки якобы стали опубликованные на GitHub учётные данные компании, после чего атакующие получили доступ к связанным корпоративным системам и хранилищам. Это описание источников СМИ; технический отчёт, который позволил бы независимо проверить всю цепочку, редакции недоступен.
SecPost со ссылкой на Baza также пишет о предполагаемой продаже базы за $100 тысяч и общем криптокошельке. Согласно этому сообщению, после первого задержания оставшиеся участники сменили доступы, затем задержали ещё двоих. Платёжных документов или независимо проверенной истории транзакций в распоряжении редакции нет.
Что СМИ сообщают о двух других задержанных
Помимо россиянина, среди задержанных названы граждане Казахстана и Беларуси. Такое описание приводит SecPost со ссылкой на сообщение Baza. Имена, возраст и конкретные роли этих двух людей в проверенных публикациях не раскрыты. Сведения о гражданстве пока известны из сообщений СМИ; независимого официального подтверждения редакция не нашла.
Гражданство не устанавливает место задержания. Из найденных сообщений нельзя заключить, что этих людей задержали именно в Казахстане и Беларуси, что проводилась совместная международная операция или что начата экстрадиция. Какое ведомство задержало каждого и какую меру пресечения им избрали, также не уточняется.
Трое задержанных или один: почему сообщения расходятся
В публикации от 14 октября, 14:00, SecPost сообщает, что участники DATASUCKERS признали в комментариях своего канала задержание одного человека и обещали пояснения позже. Издание отдельно отмечает: первоначальная публикация Baza описывала подозреваемых в атаке на «Додо», не называя DATASUCKERS.
Эти сведения нельзя автоматически объединить в подтверждённый список задержанных участников DATASUCKERS. Помимо официального сообщения суда о Фридмане, редакция фиксирует три разных источника: сообщение Baza о трёх подозреваемых, сообщение SecPost о признании одного задержания и ответ @latcert об отказе от комментариев и закрытии бренда.
11 октября канал обещал продолжать работу
В публичном посте от 11 октября канал заявил, что работает в штатном режиме, но будет меньше заниматься публичной деятельностью. В том же сообщении говорилось о работе по выбранным целям и будущих новостях.
Это отличается от нынешней формулировки @latcert о прекращении существования бренда 11 октября. Возможное объяснение расхождения собеседник не дал. Само совпадение дат не позволяет утверждать, что задержание произошло именно 11 октября: дата публичного сообщения и дата действий полиции — разные события.
Кто такие DATASUCKERS и что о них действительно известно
DATASUCKERS — публичное название, под которым распространялись заявления о взломах, продаже данных и технические материалы. В проверенной редакцией хронологии заметные эпизоды прослеживаются с сентября 2026 года. Это не устанавливает дату создания команды: участники могли работать раньше, но подтверждённой биографии группы в открытых материалах нет.
Для публичной коммуникации использовался Telegram-канал. Его публикации связывали название DATASUCKERS с TEZ TOUR, «Додо Пиццей» и украинской сетью АТБ. Аккаунт @latcert фигурирует в нынешней переписке редакции по поводу группы. Доказанной связи между владельцем этого аккаунта и человеком, которого СМИ связывают с делом об атаке на «Додо» — Денисом Фридманом, у редакции нет.
Нельзя уверенно назвать руководителя, распределить роли или представить подтверждённую организационную схему. Четыре человека из сообщения Baza — описание предполагаемой группы в конкретном эпизоде с «Додо». Оно не доказывает, что все действия под названием DATASUCKERS всегда совершались только этими четырьмя людьми. Утверждения о гражданстве также не подтверждают принадлежность к государственным структурам.
Хронология: от TEZ TOUR до заявления о закрытии
15 сентября: атака на TEZ TOUR
Имя DATASUCKERS появилось в связи с атакой на туроператора. Группа заявляла о похищении и уничтожении крупных массивов информации. При этом TEZ TOUR через коммерческого директора Воскана Арзуманова сообщил «Интерфаксу», что инцидент затронул сайт, признаков компрометации данных туристов и партнёров не обнаружено, а ERP-система была изолирована. Компания заявляла о сохранении бронирований и исполнении обязательств.
Таким образом, атака на сайт и заявленные атакующими масштабы уничтожения данных — не одно и то же. Наша публикация о TEZ TOUR сохраняет обе позиции.
27–28 сентября: «Додо Пицца» и «Дринкит»
В этом эпизоде компания признала несанкционированный доступ к части инфраструктуры и возможное затрагивание данных сотрудников и клиентов. Именно с атакой на «Додо» СМИ теперь связывают задержания. Подробности ответа компании и категории сведений приведены ниже; ранний материал «Синдиката» посвящён последствиям инцидента.
5 октября: АТБ и требование выкупа
На странице украинской торговой сети появилось требование $400 тысяч. В нашей публикации об АТБ редакция сообщала об ознакомлении с семплами и подтверждении факта взлома. Проверка части материалов не подтверждает автоматически все заявленные миллионы записей или уничтожение резервных копий. Компания, со своей стороны, признавала атаку и отрицала ущерб персональным данным; её ответ также приведён в том материале.
10 октября: ссылка на GitHub
Канал DATASUCKERS распространил ссылку на проект some60dy/atb-chain-lab. Ранее редакция разобрала его как учебную модель цепочки атаки: в документации описаны вымышленные узлы и намеренно небезопасная среда. Это не публикация всей заявленной базы АТБ и не самостоятельное доказательство каждого этапа реального взлома. Распространение ссылки также не устанавливает личность владельца GitHub-аккаунта.
11 октября: меньше публичности, работа продолжается
Канал сообщил о продолжении работы и сокращении публичной деятельности. Именно эта запись позволяет проверить, что тогда было сказано аудитории. Нынешний ответ о закрытии бренда с той же даты звучит иначе.
14 октября: сообщения о задержаниях, домашний арест и ответ редакции
Тверской суд Москвы избрал Денису Алексеевичу Фридману домашний арест до 8 декабря 2026 года. Пресс-служба судов опубликовала полное имя обвиняемого и видео заседания.
Baza сообщила о задержаниях по эпизоду с «Додо», SecPost связал сообщение с DATASUCKERS и описал реакцию в комментариях канала. Затем в предоставленной редакцией переписке @latcert отказался от пояснений, заявив о конце бренда. Дата новости не равна установленной дате задержания.
Их заявленная модель: данные, покупатели и огласка
Если сопоставить ответы в интервью, группа представляла свою деятельность как поиск ценных массивов персональной информации с последующей продажей. Публичность имела самостоятельную ценность: в ответе об АТБ собеседники прямо назвали возможность вызвать резонанс. Это редакционный вывод из их собственных слов, а не установленная следствием схема всех эпизодов.
В истории группы фигурируют разные предполагаемые способы получения денег: продажа данных третьим лицам и требование выкупа у атакованной организации. Эти способы нельзя смешивать. Надпись с суммой выкупа не доказывает оплату, а заявление о продаже базы не подтверждает ни покупателя, ни заявленную выручку. Тем более нет оснований складывать все опубликованные суммы в «доход DATASUCKERS».
Заявления об эксклюзивной продаже одному или двум покупателям относятся к первоначальной сделке, а не к дальнейшей судьбе копий. Для людей, чьи сведения могли попасть в массив, исчезновение канала или названия группы не означает удаления этих данных. Число записей, число аккаунтов, число заказов и число уникальных людей также требуют отдельного подсчёта.
Полное интервью: пять вопросов DATASUCKERS
Ниже — все пять вопросов и ответов из предоставленного редакции текста интервью TrueOSINT. Формулировки собеседников сохранены. После каждого ответа дан отдельный комментарий «Синдиката»; он не является частью интервью.
1. Связь с Беларусью
Вопрос TrueOSINT. В ваших публикациях неоднократно фигурирует Беларусь. Вы активно следили за реакцией белорусских СМИ на взлом TEZ TOUR, положительно оценивали их работу, а также проявляли интерес к проверке, начатой белорусским Национальным центром защиты персональных данных. При этом вы утверждали, что ваши действия не связаны с политикой. Насколько ваша группировка в действительности связана с Беларусью? Есть ли среди участников граждане или жители этой страны, либо повышенное внимание к ней объясняется другими причинами?
Ответ DATASUCKERS:
Привет! Нет, мы не связаны с этой страной, а повышенное внимание объясняется тем, что именно белорусские СМИ среагировали первыми на взлом TEZ TOUR.
Что следует из ответа. Собеседник отрицает связь группы с Беларусью в целом, но не раскрывает состав команды и не перечисляет гражданство участников. Позднейшее сообщение СМИ о гражданине Беларуси поэтому требует проверки личности и роли, а не вывода по интересу канала к белорусским новостям. Внимание к проверке регулятора и публикациям СМИ само по себе не устанавливает происхождение группы.
2. Простые уязвимости и работа пентестеров
Вопрос TrueOSINT. Судя по вашим техническим разборам, для получения доступа к инфраструктуре крупных компаний нередко достаточно довольно распространенных уязвимостей и ошибок администрирования. Возникает закономерный вопрос: почему эти проблемы не обнаружили раньше другие хакеры, специалисты по информационной безопасности и профессиональные пентестеры, которым компании платят за поиск подобных недостатков? Вы находите то, что другие упускают, или намеренно упрощаете описание атак, оставляя за кадром наиболее сложную часть работы?
Ответ DATASUCKERS:
Большая часть работы в действительности остается за рамками разборов, публикуемых в нашем канале.
Почему не обнаружили? Может, не досмотрели, может, где-то поленились, недостаточно вникали - много причин можно найти, и однозначно не определишь.
Что следует из ответа. Публичный технический разбор — это выбранная авторами версия событий. В нём могут отсутствовать неудачные попытки, затраченное время и действия защитников. Ответ не позволяет оценить квалификацию всех специалистов атакованной компании или доказать конкретную служебную ошибку. Для этого нужны материалы расследования самого инцидента.
3. Критерии выбора компаний
Вопрос TrueOSINT. Есть ли у вас определенные признаки, по которым вы уже на начальном этапе понимаете, что компанию стоит исследовать дальше, или, наоборот, лучше прекратить попытки? Например, насколько на ваше решение влияют качество мониторинга, скорость реакции специалистов ИБ и общая защищенность инфраструктуры? Бывали ли случаи, когда вы отказывались от первоначально выбранной цели, поскольку ее защита оказалась значительно серьезнее ожидаемой?
Ответ DATASUCKERS:
Случаи отказов были, варианта два:
К примеру, мы видим, что база данных маленькая или не содержит интересной информации - скип и прекращение работы, откладывание в долгий ящик.
SOC - тогда некоторое время еще работаем, ищем альтернативные варианты, если безрезультативно - закрываем работу.
Критерии выбора: большое количество личной информации людей (какие данные именно хранит компания, примерное количество), или как в случае с АТБ - способность вызвать резонанс в СМИ.
Что следует из ответа. В ответе названы два отдельных мотива: ценность данных и огласка. SOC — центр мониторинга и реагирования на инциденты информационной безопасности. Собеседники признают, что активное обнаружение атаки может заставить их отказаться от цели. Это показывает заявленный расчёт затрат и выгоды, а не способность беспрепятственно взломать любую организацию.
4. Продажа утечек сервисам пробива
Вопрос TrueOSINT. Вы неоднократно заявляли о продаже похищенных баз, в том числе TEZ TOUR, а также о планах передать данные клиентов других компаний сервисам пробива. При этом в подобных сервисах источник информации нередко скрывается за обезличенными названиями вроде «клиенты», «заказы» или «доставка», без указания конкретной организации. Как вы считаете, зачем владельцы таких сервисов маскируют происхождение данных? Это их собственная инициатива, требование поставщиков баз или способ избежать претензий? И сохраняете ли вы какой-либо контроль над дальнейшим распространением данных после продажи?
Ответ DATASUCKERS:
Не могу ответить на данный вопрос. Возможно, способ избежать претензий. Может быть, через некоторое время переименуют.
Да, сохраняем - либо продаем в одни руки, либо в две. Иного не предусмотрено.
Что следует из ответа. Число первоначальных покупателей и контроль над распространением — разные вещи. Даже передача массива одному покупателю не исключает перепродажу или копирование. В интервью нет сведений о конкретных покупателях, платёжных документах или способе проверить обещанную эксклюзивность. Объяснение обезличенных названий баз сам собеседник предлагает лишь как возможный вариант.
5. Следующие цели и мотивация
Вопрос TrueOSINT. За относительно короткий период вы заявили об атаках на крупного туроператора, международную сеть пиццерий и украинскую торговую сеть. При этом в публикациях подчеркиваете не только финансовую составляющую, но и желание вызвать общественный резонанс. Что для вас сегодня важнее - деньги, известность или демонстрация слабости корпоративной информационной безопасности? Можете ли рассказать, какое направление станет следующим: финансы, ретейл, госы или что-то другое? И есть ли уже завершенные атаки, о которых вы пока публично не сообщали?
Ответ DATASUCKERS:
Деньги и резонанс.. Есть еще куча атак, которые мы завершили, скачали базы данных, получили доступ к инфраструктуре, но о них мы никогда не заявим в канале. Пусть это будет секретом до определенного момента.
Что следует из ответа. Собеседники прямо называют финансовую выгоду и внимание аудитории. Утверждение о нераскрытых атаках не сопровождается перечнем организаций или проверяемыми материалами. Поэтому нельзя расширять список пострадавших только на основании этой реплики. Она показывает, как группа описывала себя перед сокращением публичной активности.
Какие данные «Додо» могли быть затронуты
В распространяемом описании атаки фигурируют 3,7 ТБ и 33 млрд записей, в том числе 862 млн заказов, 68 млн клиентских записей, сведения о 431 тысяче сотрудников и 171 млн записей об адресах доставки. Эти числа приведены в переданном редакции сообщении и встречаются в пересказах в профильных каналах. Независимого аудита, подтверждающего их, редакция не обнаружила. Число записей нельзя считать числом уникальных пострадавших: у одного человека может быть множество заказов и адресов.
Подтверждённая компанией часть истории уже: как сообщал «Коммерсантъ» со ссылкой на пресс-службу, 27–28 сентября был получен несанкционированный доступ к части инфраструктуры «Додо Пиццы» и «Дринкит». В большей степени инцидент затронул сведения сотрудников, частично — клиентов. Для клиентов «Додо» компания перечисляла имена, телефоны, адреса доставки, состав заказов, день и месяц рождения; для «Дринкит» — имена и телефоны. Платёжные данные карт, по заявлению компании, затронуты не были.
Что означает заявление о закрытии бренда
Удаление вывески не удаляет журналы доступа, переписку или уже разошедшиеся копии баз. Но и ирония над заявлением о закрытии не заменяет доказательств: точные роли участников, принадлежность аккаунтов и обстоятельства задержаний должны устанавливаться отдельно.
После обновления 14 октября официально подтверждены полное имя Дениса Фридмана, предъявленная ему статья и домашний арест до 8 декабря. Сведения о других задержанных и точных ролях участников остаются сообщениями СМИ. Заявление о конце DATASUCKERS как бренда не равнозначно доказанному прекращению деятельности всех, кто использовал это название.
Предыдущие эпизоды, заявления об атаках на TEZ TOUR и АТБ и ответы компаний собраны в досье DATASUCKERS.
Материал обновлён 14 октября 2026 года после сообщения суда. Добавлены полное имя обвиняемого, мера пресечения, две фотографии и два видео. Скриншоты переписки и файлы предоставлены редакции. Первоначальная сатирическая обложка заменена фотографией из суда.
Персоны материала 1